Händelseloggning – Ökningen av burst-signaler
Den växande betydelsen av händelseloggning vid TSCM-avlyssningssökningar
I den digitala tidsåldern, där tekniken har blivit en integrerad del av våra liv, har det blivit viktigare än någonsin att säkerställa säkerheten och sekretessen för känslig information.
Tekniska motåtgärder mot avlyssning (TSCM), så kallade ”bug sweeps”, är avgörande för att upptäcka och oskadliggöra dolda avlyssningsanordningar som utgör ett betydande hot mot integriteten och säkerheten.
Bland de olika tekniker som används inom TSCM;
Händelseloggning har visat sig vara en viktig del för att öka effektiviteten och noggrannheten vid felsökning.
I denna ledare kommer vi att undersöka varför händelseloggning i TSCM nu är viktigare än någonsin.
Ett hotlandskap i förändring:
Hotbilden har förändrats snabbt under de senaste åren, och avancerade avlyssningsutrustningar och övervakningstekniker har blivit allt mer tillgängliga.
Det finns ett stort utbud av IoT-baserade system med Wi-Fi- och/eller GSM-anslutning, i kombination med ljud- och videoinspelning.
Traditionella TSCM-genomsökningar på plats har främst inriktats på fysiska inspektioner, men många säkerhetsundersökningar tar inte hänsyn till de potentiella risker som avancerade digitala övervakningsmetoder medför.
Vanliga orsaker till att händelseloggning eventuellt inte utförs:
Att installera händelseloggingssystem på plats innebär att man måste tillbringa mer tid på plats, vilket ökar kostnaden för en fullständig genomsökning där händelseloggning beaktas som ett hot.
- Dyra händelseloggingssystem
Traditionellt sett har händelseloggingssystem varit dyra, och de flesta TSCM-specialister vill inte lämna ett system obevakat på platsen av säkerhetsskäl som rör själva enheten.
Å andra sidan är deras kunder också ovilliga att ge garantier och ersättning om en enhet skulle skadas, försvinna eller bli stulen medan den befinner sig på plats.
De flesta system för händelseloggning ligger i prisklassen 7 000–25 000 dollar.
TSCM-specialister kan ha svårt att få fram system på plats av många av de skäl som nämns ovan, men också för att det inte är genomförbart för många specialister att ha så många dyra system tillgängliga.
Kunder och till och med TSCM-operatörer är kanske inte helt medvetna om förändringen i hotbilden. Händelseloggning förknippas traditionellt med genomsökningar av typen hotnivå 7+.
Den snabba utvecklingen av IoT-anslutna enheter har gjort att det som en gång betraktades som ett avancerat hot nu har blivit ett vanligt hot, som är lättillgängligt och utgör en risk för organisationer av alla storlekar.
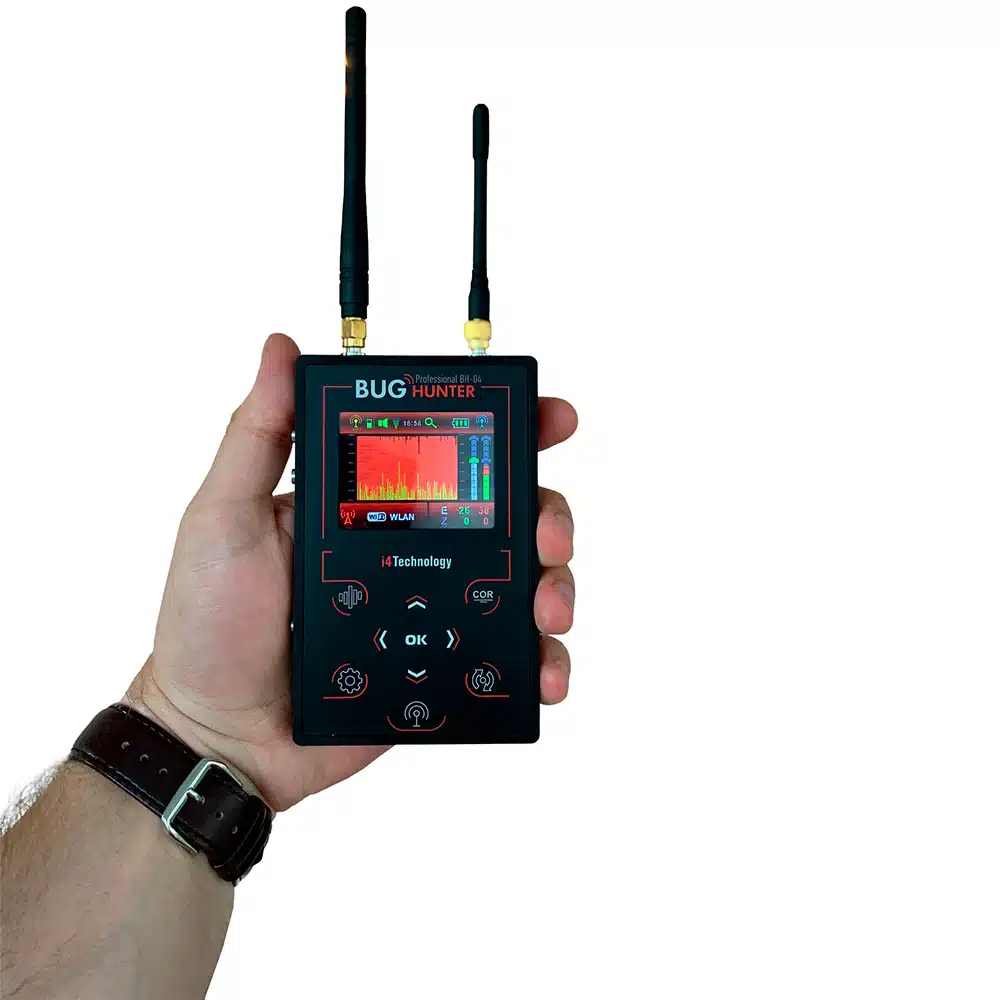
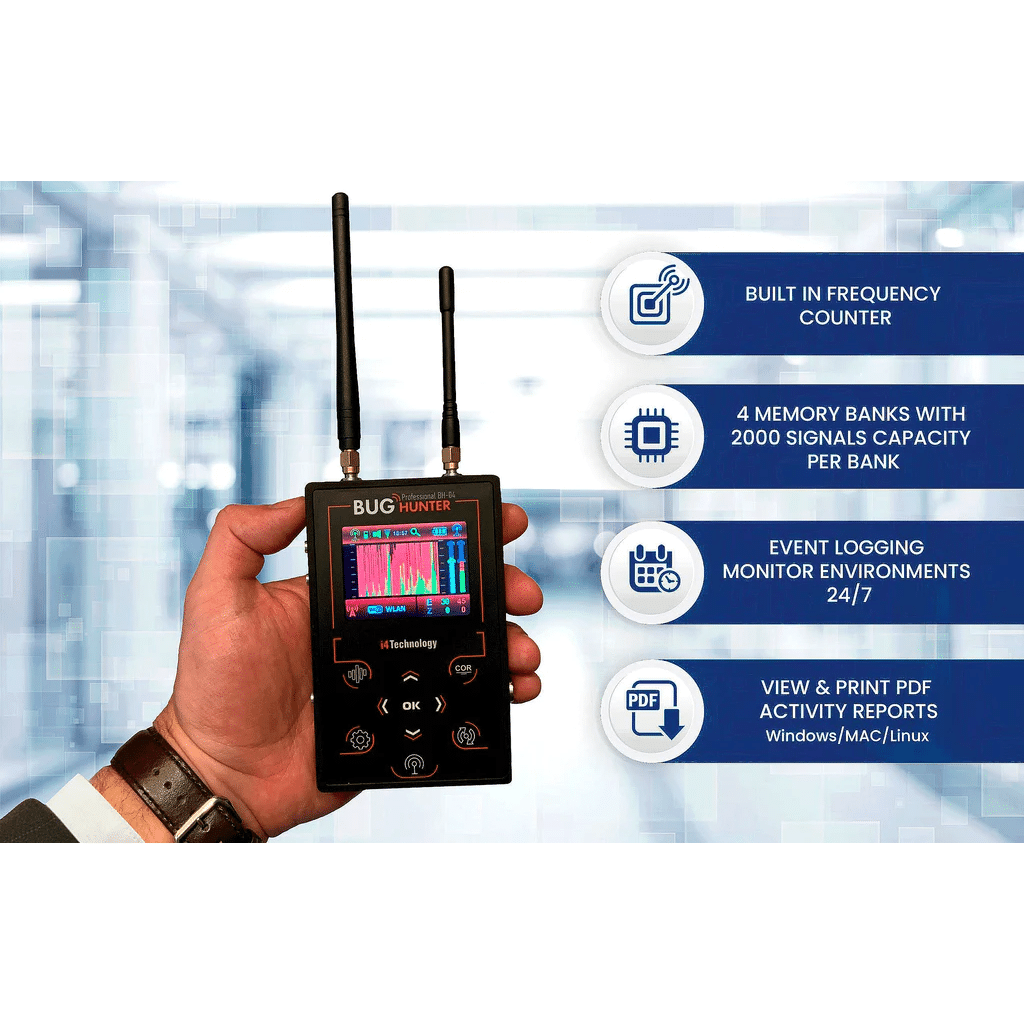
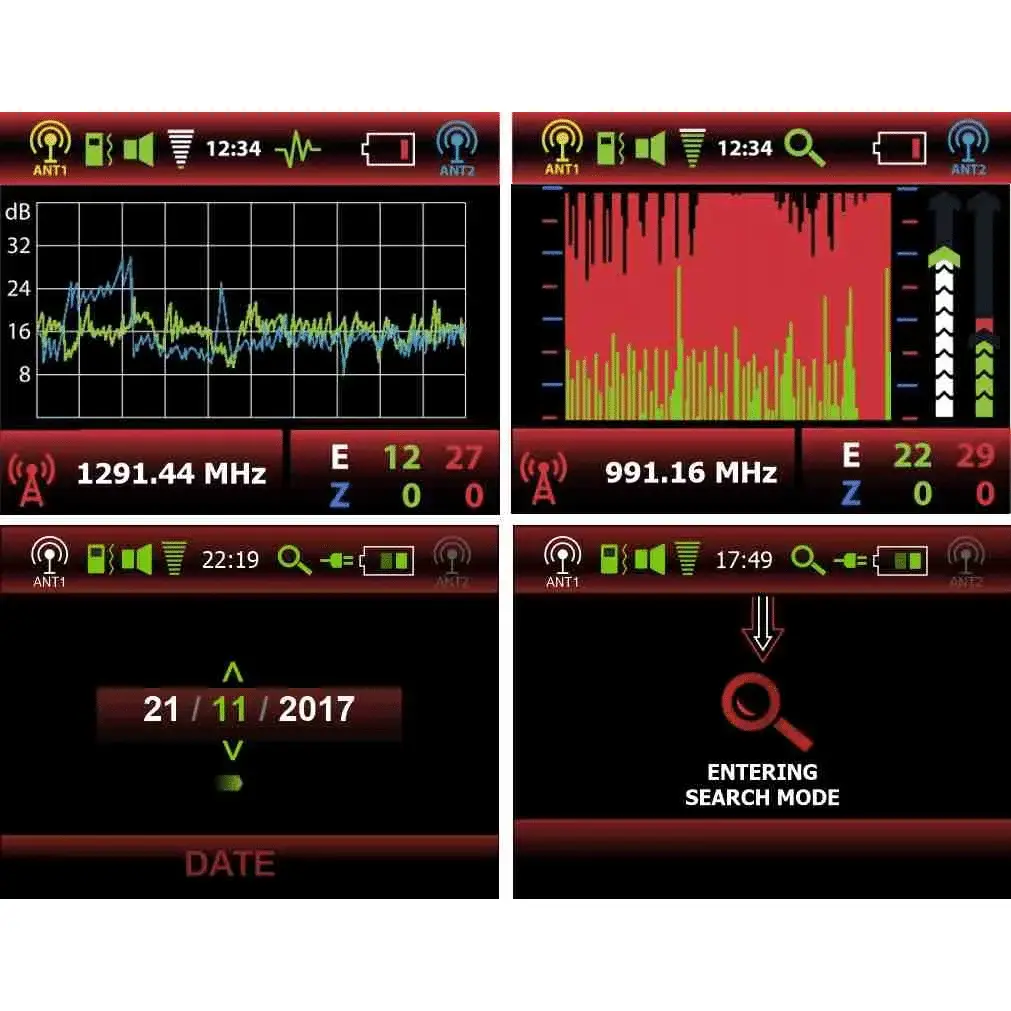
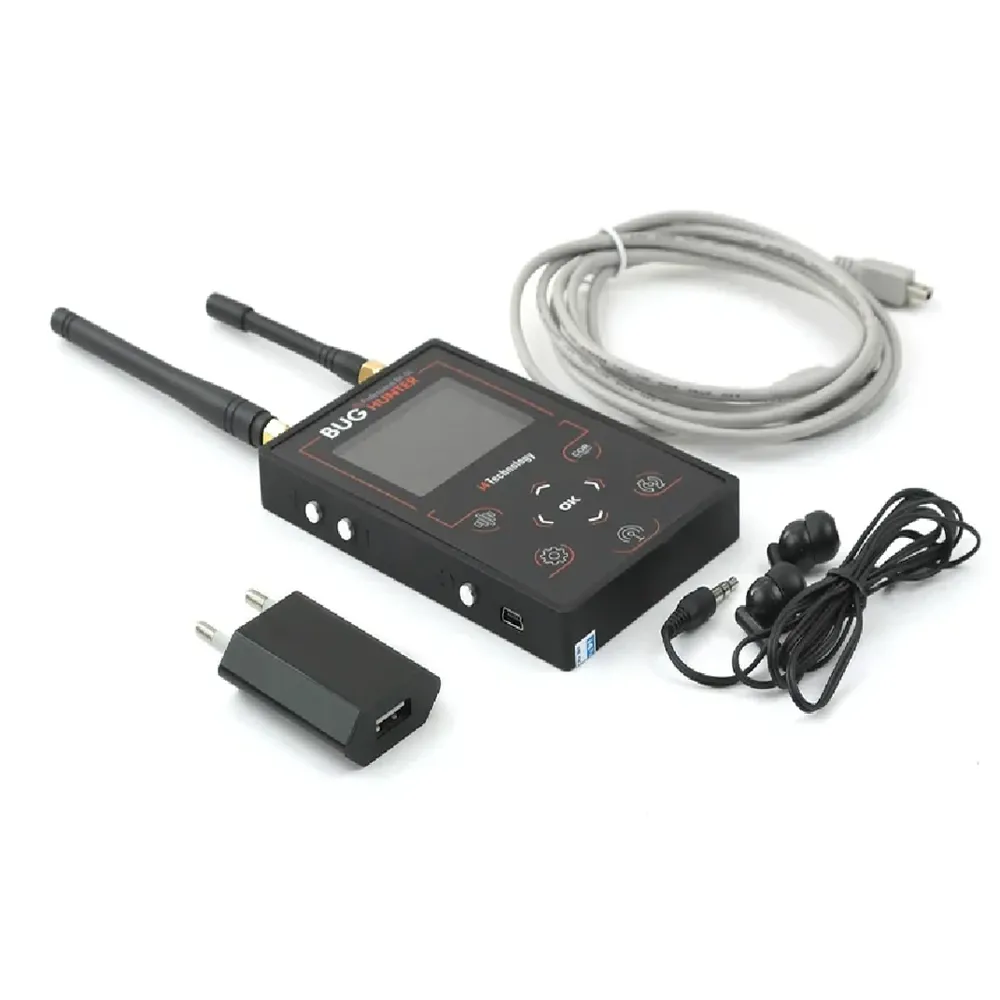
BH04PRO har utformats för att lösa många av de problem som beskrivits ovan.
- PBN-BH04 PRO är ett system som kostar under 2 000 dollar.
- Det lilla, kompakta systemet kan enkelt installeras på plats utan personal.
- Systemets låga kostnad eliminerar riskerna med att lämna utrustningen på plats och kundens oro över enheternas säkerhet under tiden de befinner sig där.
- Att systemet lämnas kvar på plats utan personal sänker inspektionskostnaden och minskar behovet av att en TSCM-specialist är på plats medan händelseloggarna registreras.
- Specialister kan installera flera system på flera kundplatser tack vare den konkurrenskraftiga kostnaden och de minskade riskerna som är förknippade med detta system, jämfört med dyrare system.
Avancerade digitala hot som befinner sig i viloläge 95 % av tiden
Vad är ett avancerat verktyg för digital övervakning?
En sådan avlyssningsanordning som använder sig av burst-överföring är en Store & Forward-inspelare för ljud och bild.
Denna typ av system samlar in mätvärden vid bestämda tidpunkter och lagrar dem tills de aktiveras eller fjärrkonfigureras för att överföra de insamlade uppgifterna.
Om det används på rätt sätt kommer denna typ av avlyssningssystem att konfigureras för att sända data vid oregelbundna tidpunkter, utanför kontorstid, när det är minst sannolikt att Wi-Fi- eller GSM-sändningarna upptäcks.
Sådana system, särskilt ljudsystem, behöver bara några minuter för att överföra data och kan normalt lagra hundratals timmar med filer tack vare batterier med lång livslängd, vilket innebär att de kan hållas gömda i flera månader i sträck på en enda laddning.
Avancerade verktyg för digital övervakning är inte längre svåra att skaffa; dessa system kan köpas online i vilket land som helst i världen.
Det finns inget specifikt företag som står bakom huvuddelen av dessa hot – det finns tusentals olika alternativ.
Genom att integrera händelseloggning i varje genomsökning kan TSCM-specialisterna fullt ut beakta den potentiella hotbilden från system med burst-signaler, såsom beskrivits ovan.
Hur tar sig hot in i en organisation?
Interna hot:
Interna hot är en av de vanligaste orsakerna till att säkerhetsöverträdelser inträffar inom en organisation.
Det är lättare för någon som till exempel en missnöjd anställd – eller till och med en anställd som samarbetar med ett konkurrerande företag – att få tillgång till och placera ut avlyssningsutrustning i ett företags konfidentiella utrymmen.
Missnöjda medarbetare är bara ett exempel – här följer en rad hot som kan uppstå inifrån organisationen:
Konkurrenter:
Konkurrenter som vill skaffa sig en konkurrensfördel kan försöka samla in känslig information om företagets produkter, strategier eller kommande projekt.
Missnöjda anställda:
Nuvarande eller tidigare anställda som hyser agg mot företaget kan försöka sabotera verksamheten eller stjäla konfidentiella uppgifter.
Industrispioner:
Organisationer eller enskilda personer, ibland från utländska aktörer, som försöker skaffa sig strategisk eller teknisk information genom att infiltrera företagets lokaler.
Cyberbrottslingar:
Kriminella grupper eller hackare som försöker utnyttja sårbarheter i organisationens säkerhet för att tjäna pengar eller få tillgång till värdefull information.
Vad kan vi lära oss av händelseloggingssystem som BH04PRO?
Digitala fotspår:
I dagens uppkopplade värld lämnar varje handling ett digitalt avtryck.
Händelseloggning i TSCM innebär att olika systemhändelser, däribland både auktoriserade och icke-auktoriserade överföringar, registreras och dokumenteras.
Dessa digitala spår fungerar som ett tekniskt bevis, vilket gör det möjligt för utredare att rekonstruera aktiviteter och identifiera eventuella avvikelser eller misstänkt beteende.
Genom att noggrant analysera händelseloggar kan TSCM-experter upptäcka dolda mönster och avslöja potentiella säkerhetsöverträdelser som annars kanske skulle förbli oupptäckta.
Proaktiv hotdetektering:
Händelseloggning gör det möjligt för TSCM-specialister att arbeta proaktivt med att upptäcka hot.
I stället för att enbart förlita sig på fysiska inspektioner och reaktiva åtgärder erbjuder händelseloggarna en mekanism för kontinuerlig övervakning.
Genom realtidsanalys av händelseloggar går det att upptäcka ovanliga eller obehöriga aktiviteter, till exempel oväntade nätverksanslutningar och onormala dataöverföringar.
Genom att upptäcka potentiella hot i ett tidigt skede kan TSCM-specialister agera snabbt, minska riskerna och skydda känslig information.
Revision och efterlevnad:
Händelseloggning spelar en avgörande roll för att säkerställa efterlevnaden av lagstiftning och branschstandarder.
Organisationer inom branscher som finans, hälso- och sjukvård eller offentlig förvaltning har ofta strikta krav på dataskydd.
Genom att införa omfattande rutiner för händelseloggning kan organisationer visa att de har iakttagit tillbörlig aktsamhet, uppfyller lagstadgade skyldigheter och uppfyller revisionskraven.
Övervakning och upptäckt av händelseloggning utgör en värdefull beviskälla vid säkerhetsincidenter eller säkerhetsöverträdelser, vilket underlättar utredningar och stödjer rättsliga förfaranden.
Med ett händelseloggingssystem på plats kan användarna eventuellt fastställa när ett intrång inträffade.
Anmärkning:
Händelseloggning för efterlevnad införs vanligtvis till följd av en dataintrångshändelse som redan har inträffat inom en organisation.
System för händelseloggning ger TSCM-experter möjlighet att bli en del av organisationens löpande plan för hotskydd, i stället för att endast agera i efterhand.
Lansering av PBN-BH04 PRO i Nordamerika
Sedan 2021 har PBN-Detect levererat TSCM-detektorn PBN-BH04PRO med händelseloggning till över 230 utredningsmyndigheter.
Lösningen har presenterats vid flera branschevenemang, däribland TALI, CALI och SCALI, och finns att köpa i många specialbutiker för säkerhetsutrustning runt om i landet.
Slutsats:
I takt med att hotbilden fortsätter att förändras har det blivit avgörande att inkludera händelseloggning i TSCM-avlyssningssökningar.
Händelseloggning gör det möjligt att registrera digitala spår, möjliggöra proaktiv hotdetektering, säkerställa efterlevnad och stödja kriminalteknisk analys. Händelseloggning utgör därmed ett omfattande, mycket konkurrenskraftigt och kraftfullt verktyg för TSCM-specialister.
Genom att införa händelseloggning som en integrerad del av TSCM-protokollen kan man stärka säkerhetsåtgärderna, skydda känslig information och ge organisationer den trygghet de behöver i en alltmer uppkopplad värld.